AWS CLI với IAM
Quản lý người dùng và quyền hạn
Chúng ta có thể thực hiện tạo IAM group, IAM user, và policy một cách nhanh chóng bằng CLI. Các bước thực hiện như sau:
- Tạo IAM Group
Đầu tiên, chúng ta sẽ thực hiện tạo một IAM group mới với CLI:
aws iam create-group --group-name dev
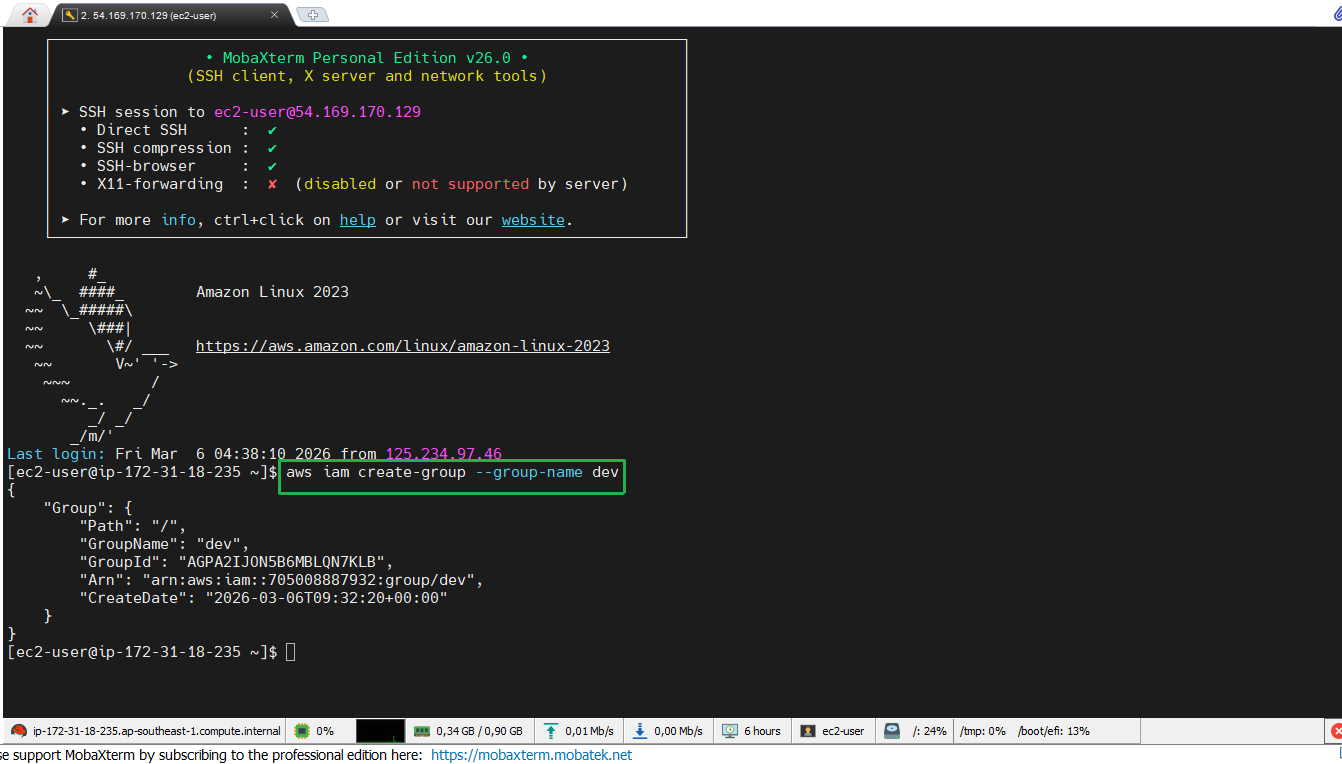
Lưu ý rằng tên của group phải là duy nhất trong tài khoản AWS của bạn.
- Tạo IAM User
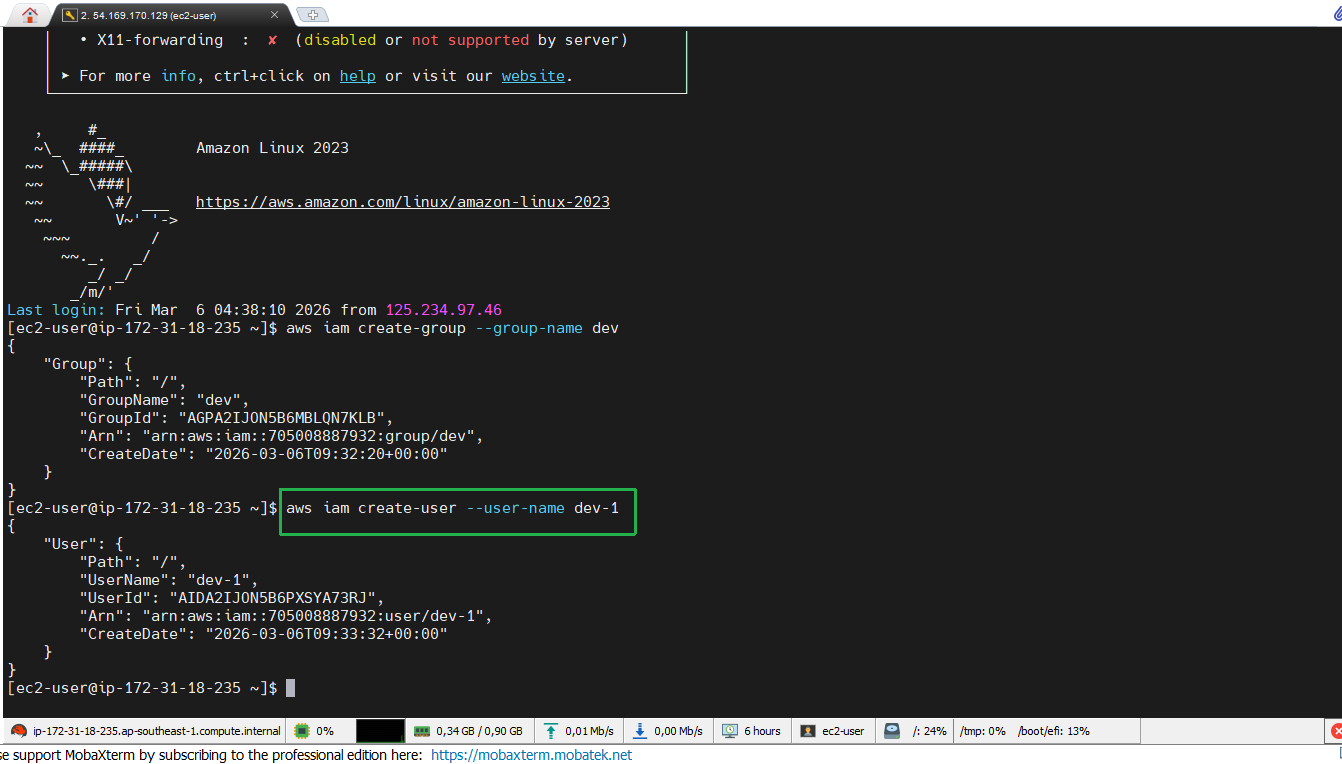
Tiếp theo, chúng ta sẽ tạo một user mới và đặt tên cho user là dev-1:
aws iam create-user --user-name dev-1
- Thêm User vào Group
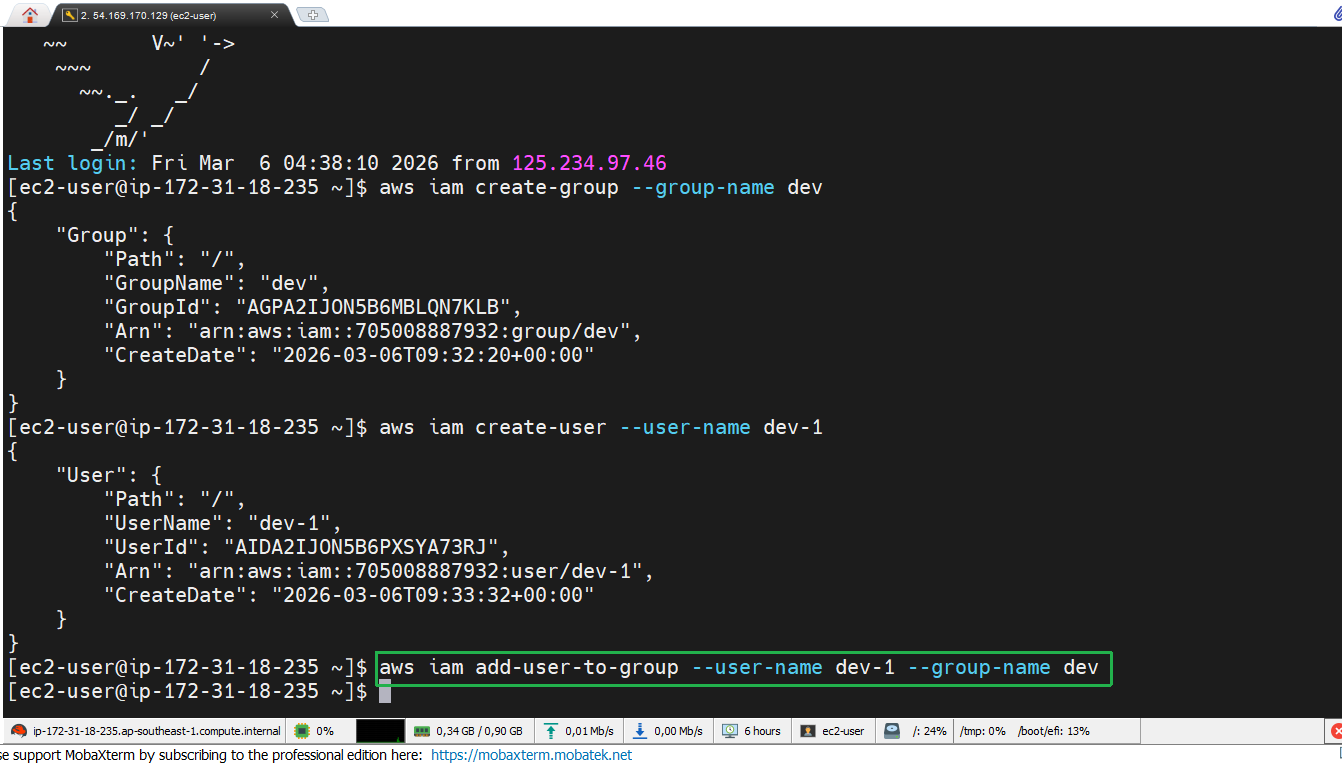
Bước tiếp theo là thêm user vừa tạo vào group dev:
aws iam add-user-to-group --user-name dev-1 --group-name dev
- Kiểm tra Chi Tiết Group và User
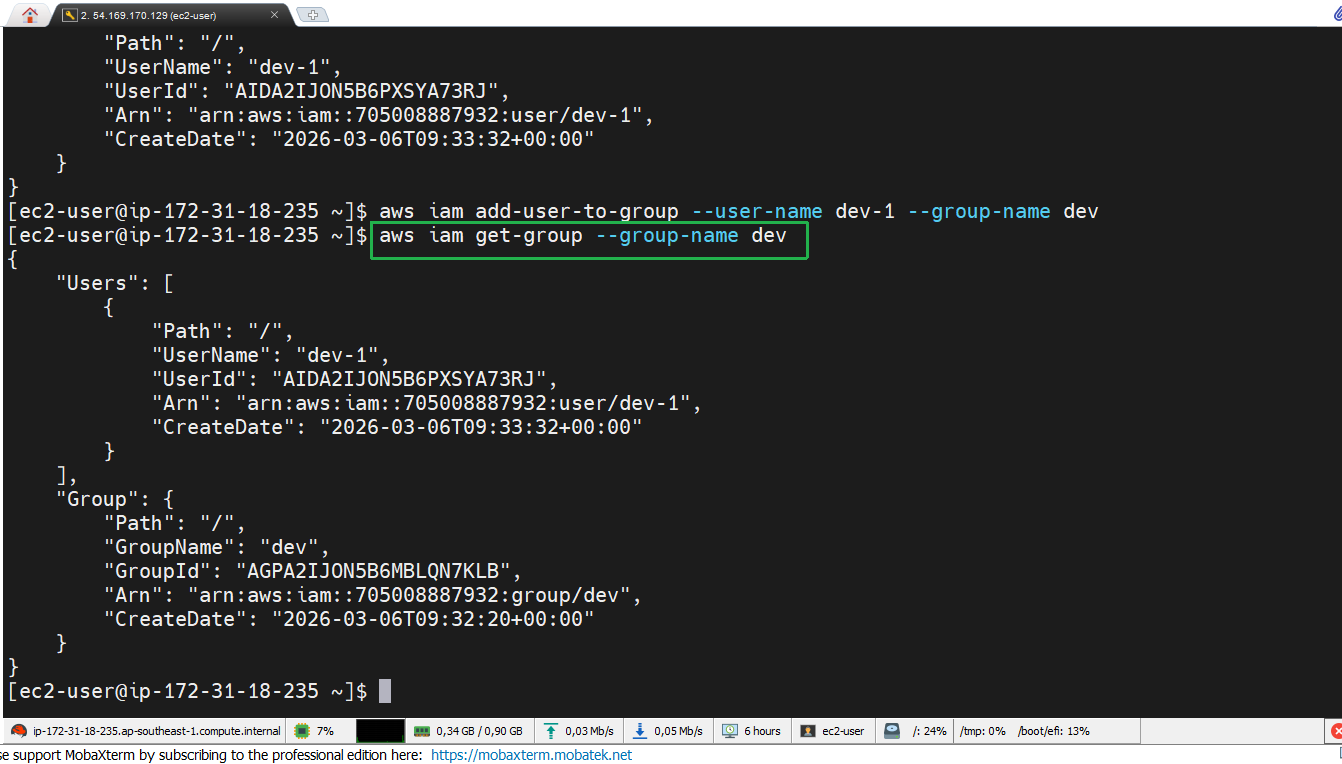
Chúng ta có thể kiểm tra chi tiết của group và user bằng lệnh sau:
aws iam get-group --group-name dev
- Tạo Access Key cho User
Tiếp theo, chúng ta sẽ tạo Access Key cho user dev-1:
aws iam create-access-key --user-name dev-1
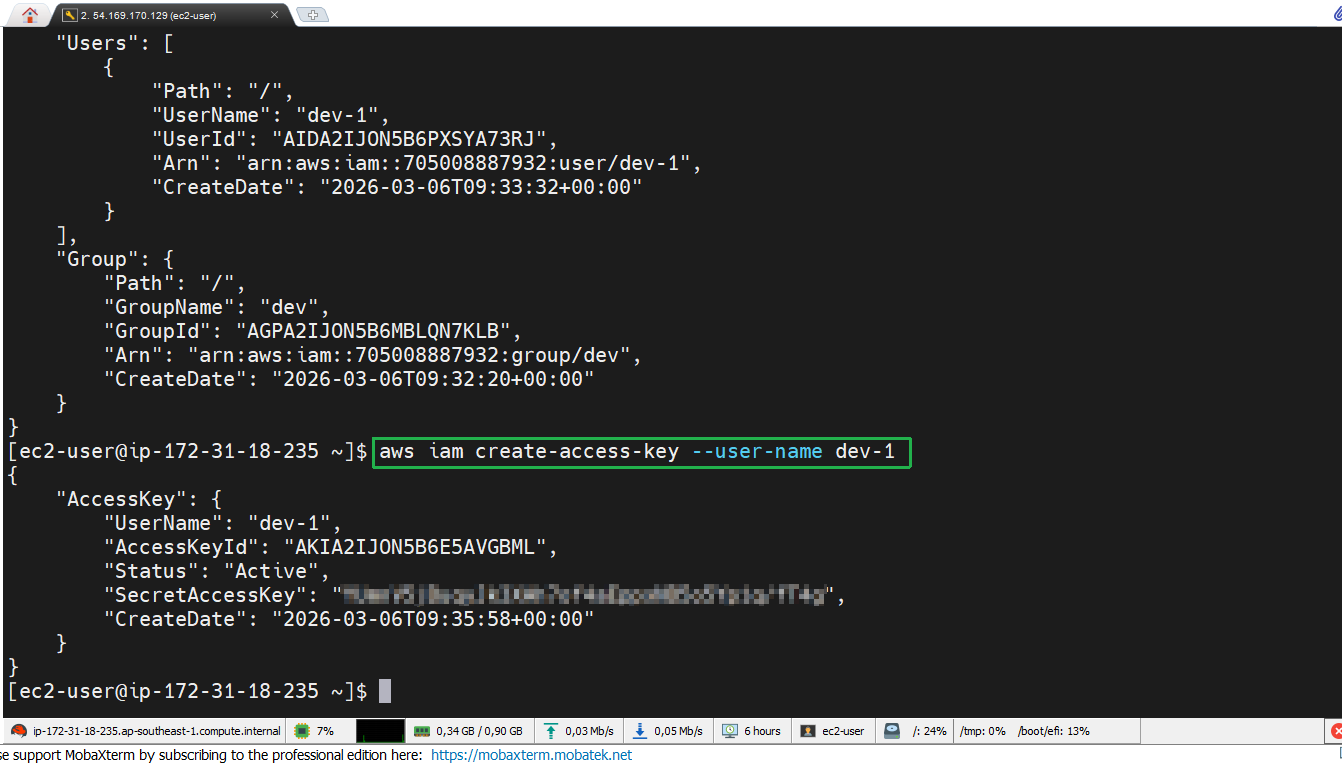
Đảm bảo lưu trữ Access Key ID và Secret Access Key một cách an toàn.
- Cuối cùng, nếu muốn xóa Access Key đã tạo, chúng ta có thể thực hiện với lệnh sau:
aws iam delete-access-key --user-name dev-1 --access-key-id *dev-1-Access key*
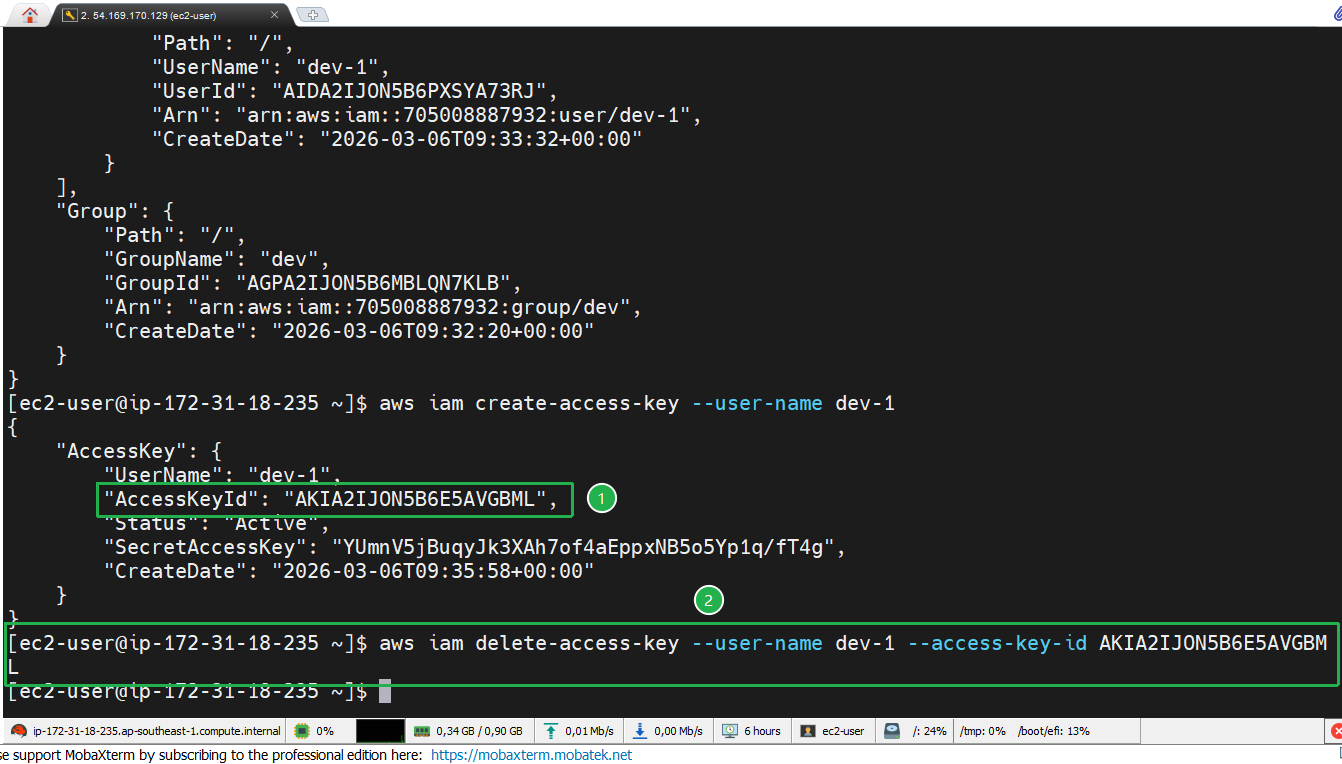
Hãy nhớ thay thế dev-1-Access key bằng Access key đã tạo trước đó.