Tạo EC2 sử dụng AWS CLI
Khởi tạo và quản lý EC2 Instance
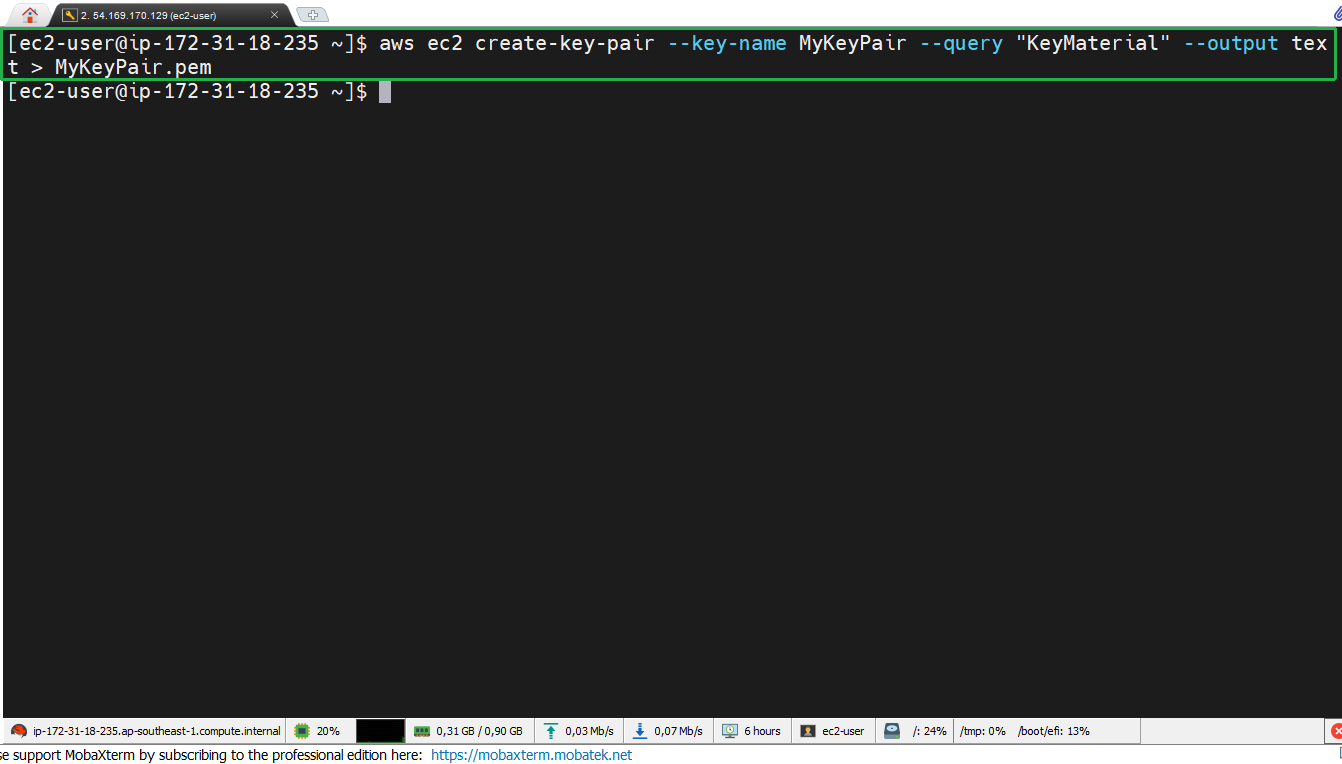
- Từ hạ tầng mạng đã tạo bằng CLI, chúng ta sẽ tạo EC2. Trước hết, tạo AWS Key pair:
aws ec2 create-key-pair --key-name MyKeyPair --query "KeyMaterial" --output text > MyKeyPair.pem
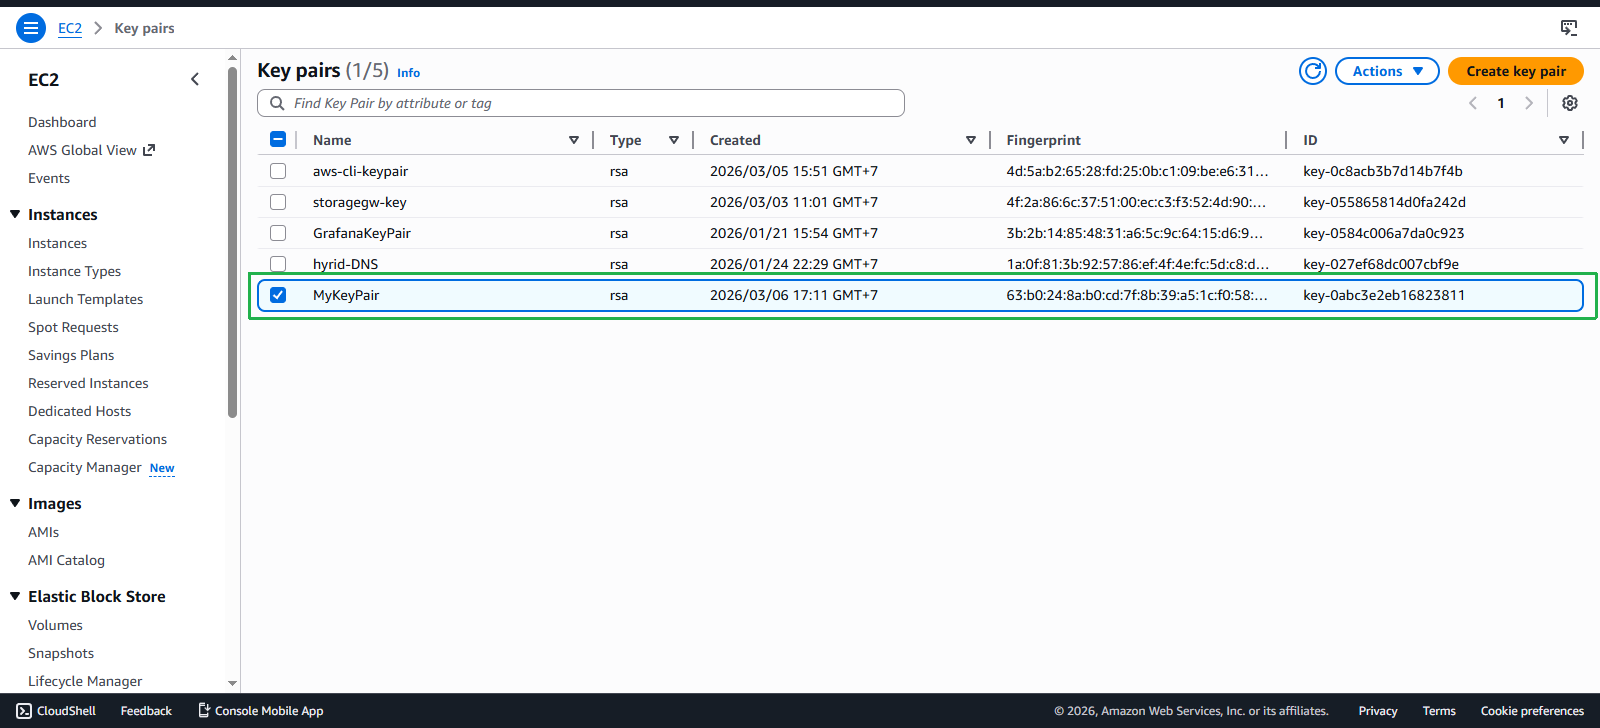
- Kiểm tra trên giao diện, xác nhận đã tạo thành công Key pair.
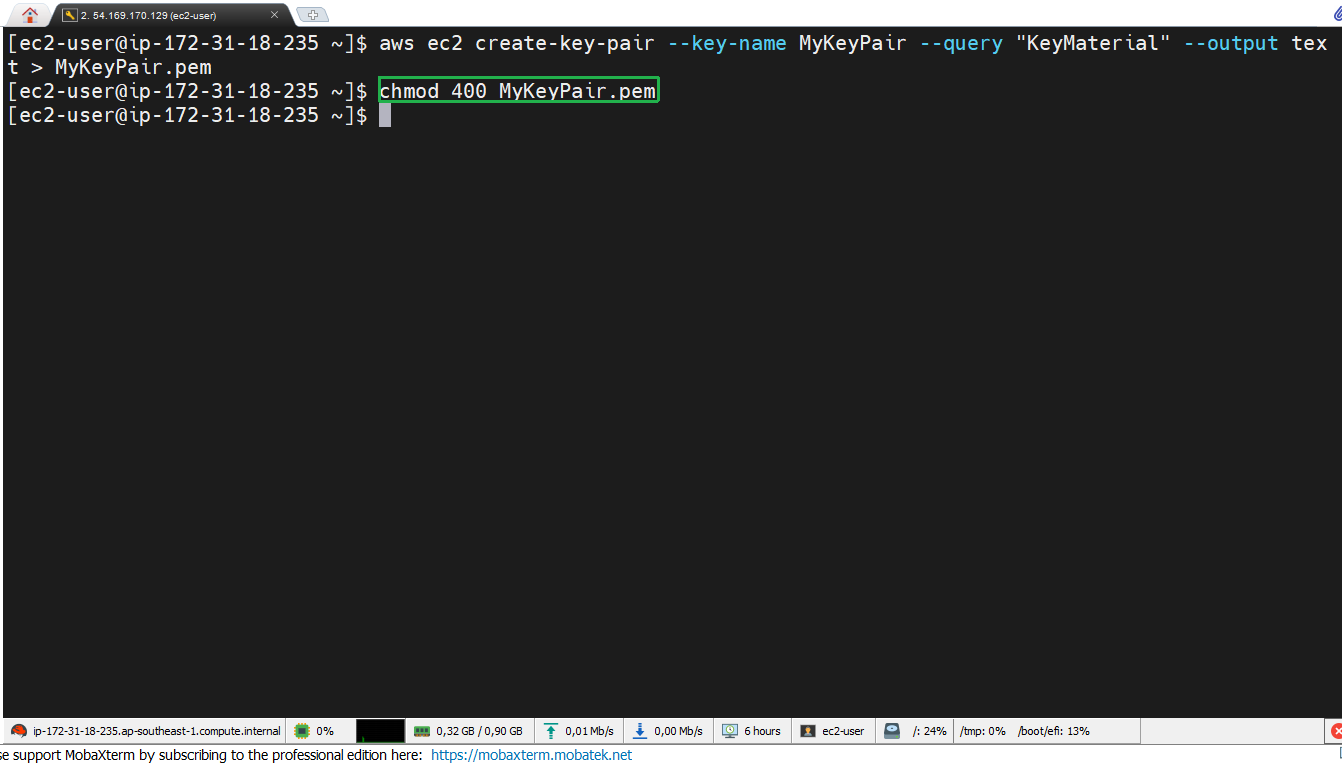
- Phân quyền cho file Key pair:
chmod 400 MyKeyPair.pem
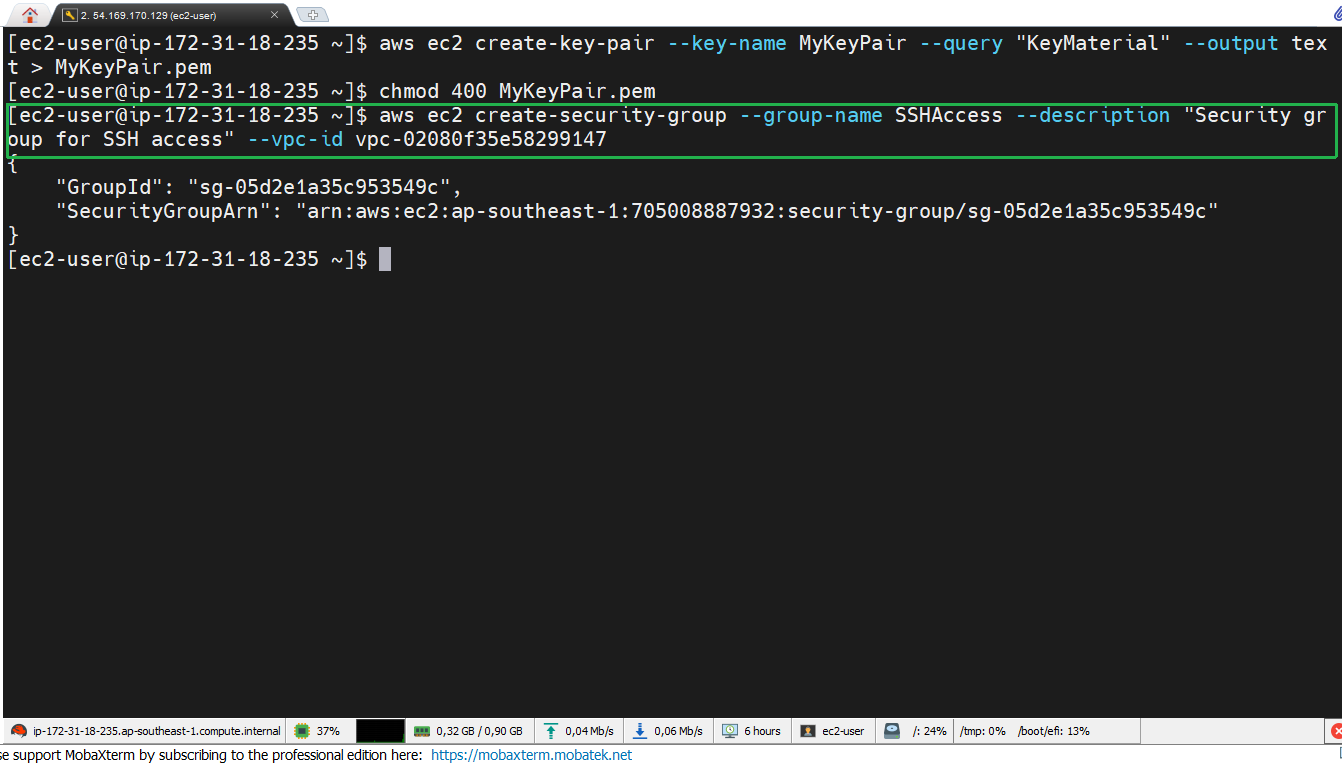
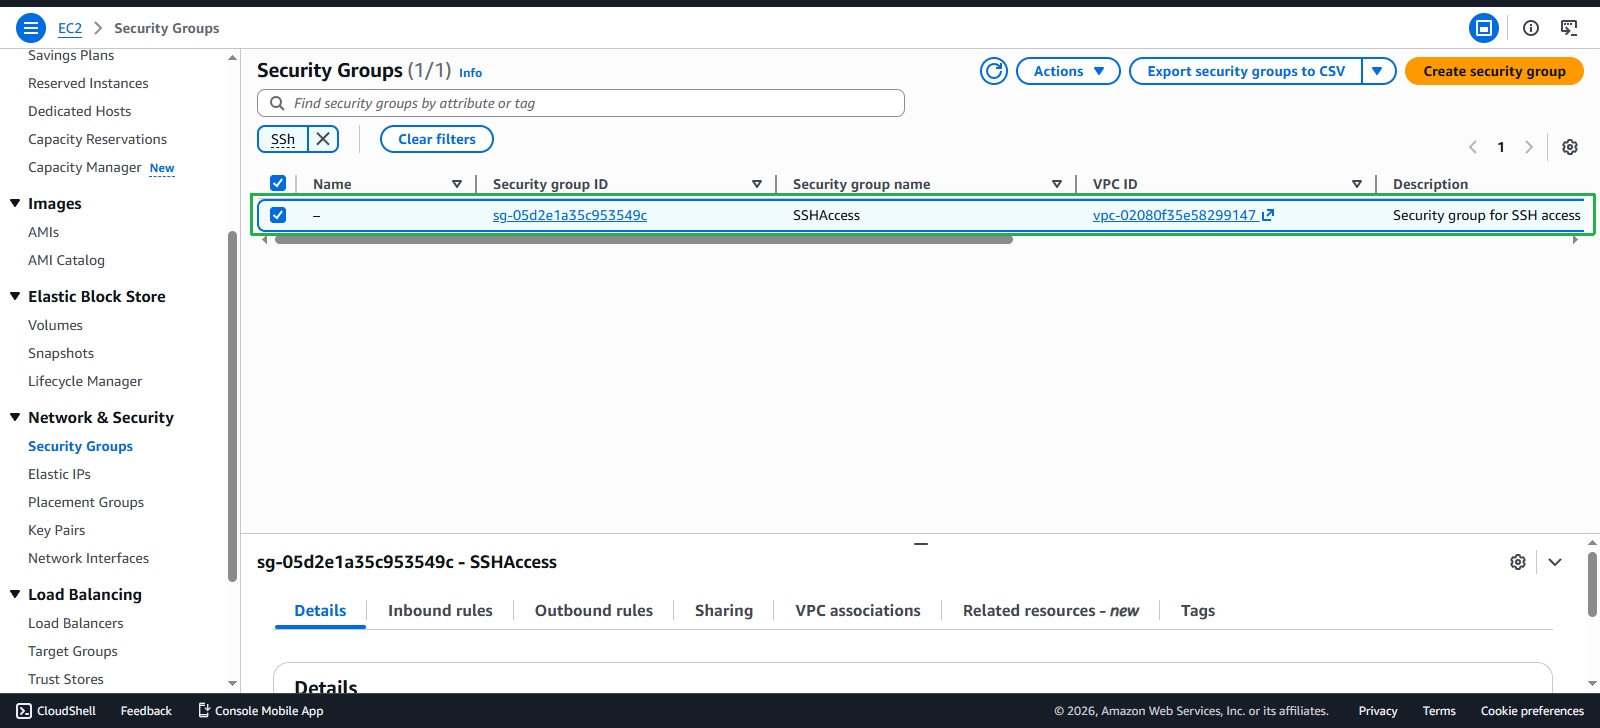
- Tạo Security group cho EC2:
aws ec2 create-security-group --group-name SSHAccess --description "Security group for SSH access" --vpc-id <VPC ID>
- Kiểm tra Security group vừa tạo.
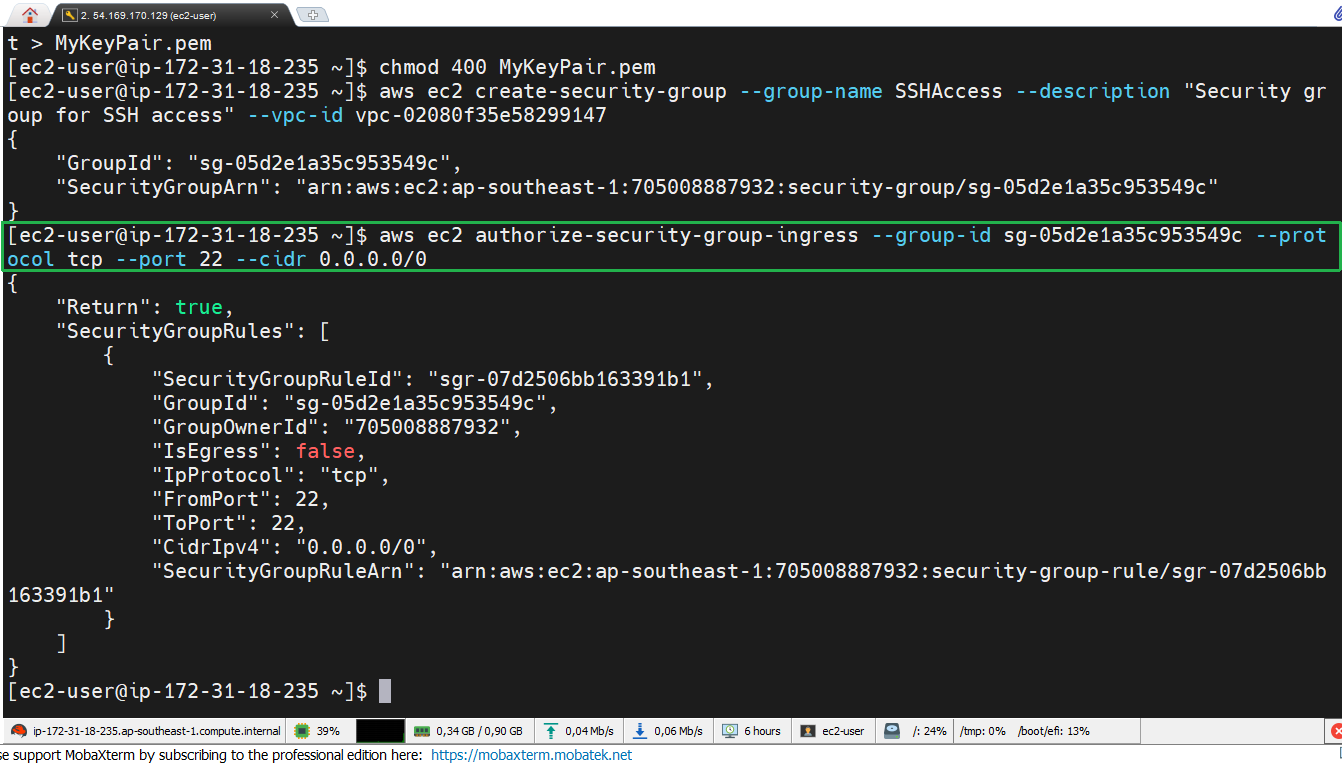
- Cấp quyền để SSH:
aws ec2 authorize-security-group-ingress --group-id <SG ID> --protocol tcp --port 22 --cidr 0.0.0.0/0
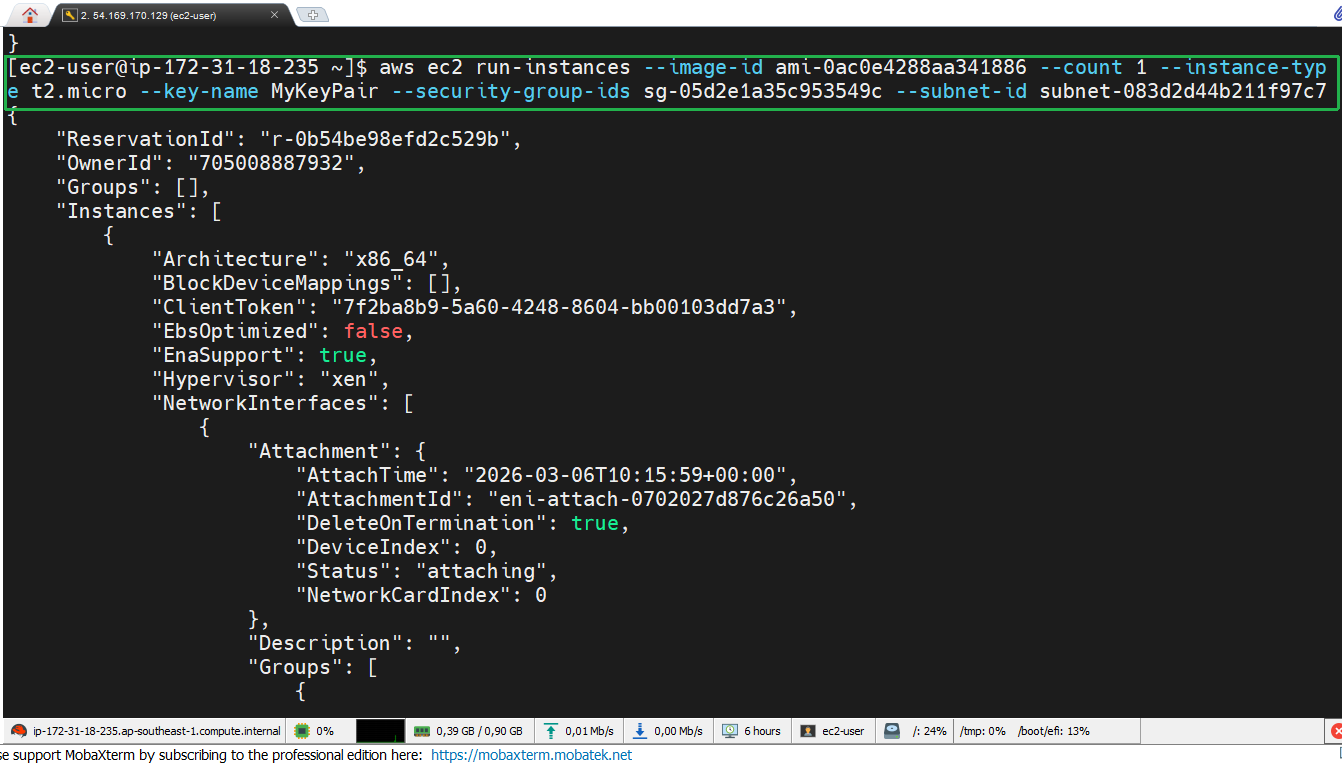
- Khởi tạo EC2:
Bạn có thể lấy AMI ID bằng cách truy cập EC2, chọn AMI Catalog. Ở đây chúng ta sẽ lấy AMI ID của Amazon Linux 2023 kenel-6.1 AMI.
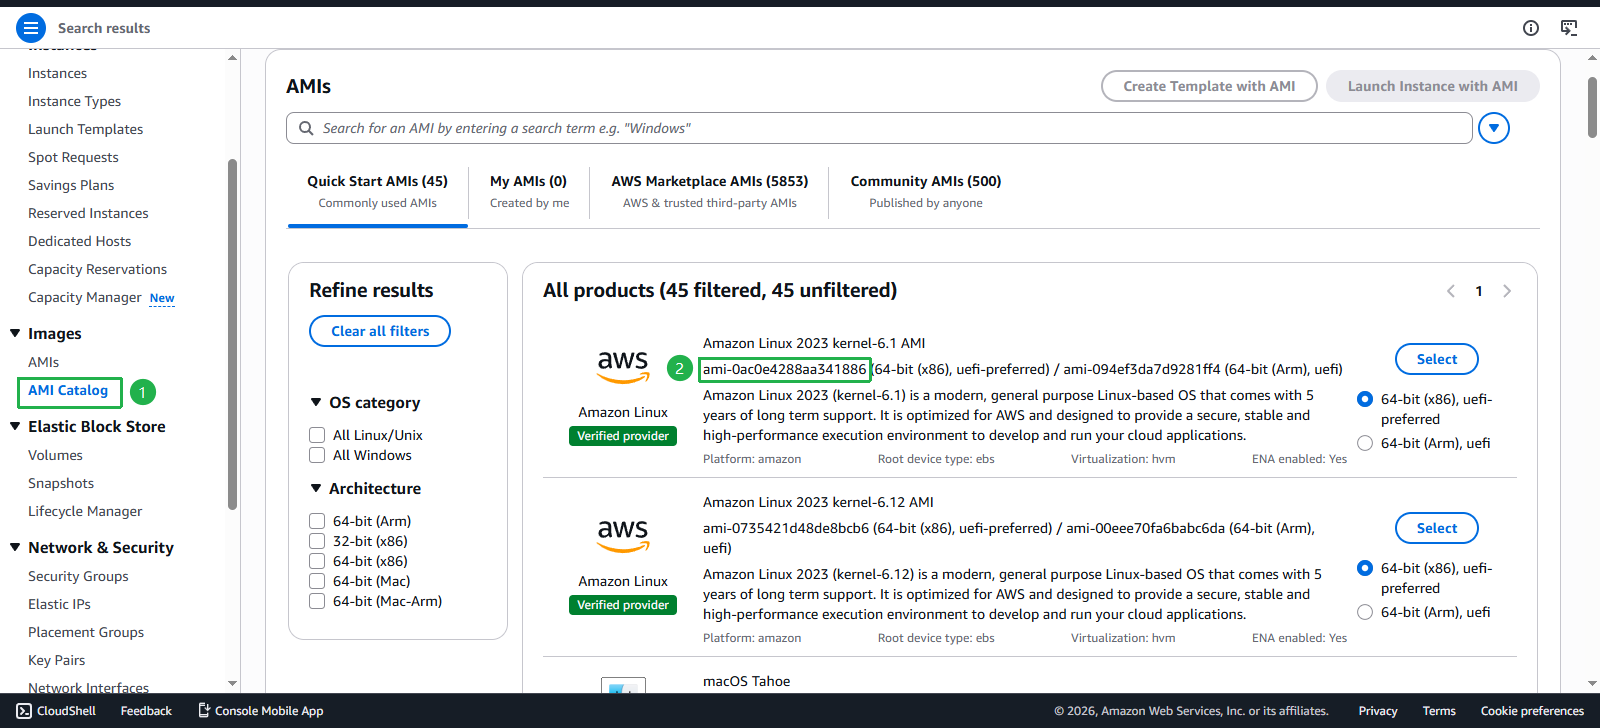
aws ec2 run-instances --image-id <AMI ID> --count 1 --instance-type t2.micro --key-name MyKeyPair --security-group-ids <SG ID> --subnet-id <Subnet ID>
- Chờ khoảng 2 phút, kiểm tra trạng thái của EC2 instance:
aws ec2 describe-instances --instance-id <Instance ID> --query "Reservations[*].Instances[*].{State:State.Name,Address:PublicIpAddress}"
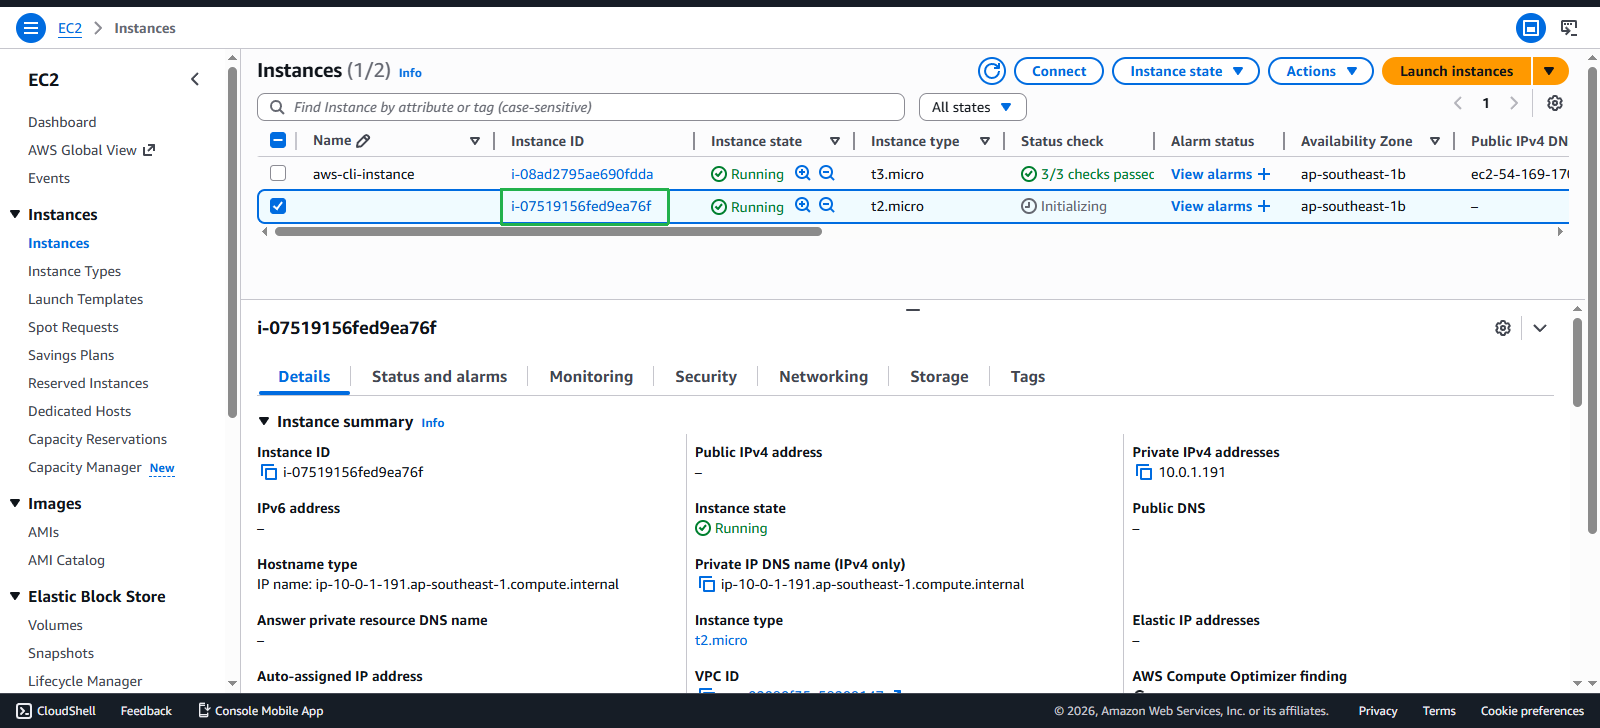
- Khi instance đang ở trạng thái running, thực hiện kết nối, nhớ thay thế IP của EC2 instance vừa tạo:
ssh -i "MyKeyPair.pem" ec2-user@<IP Public>
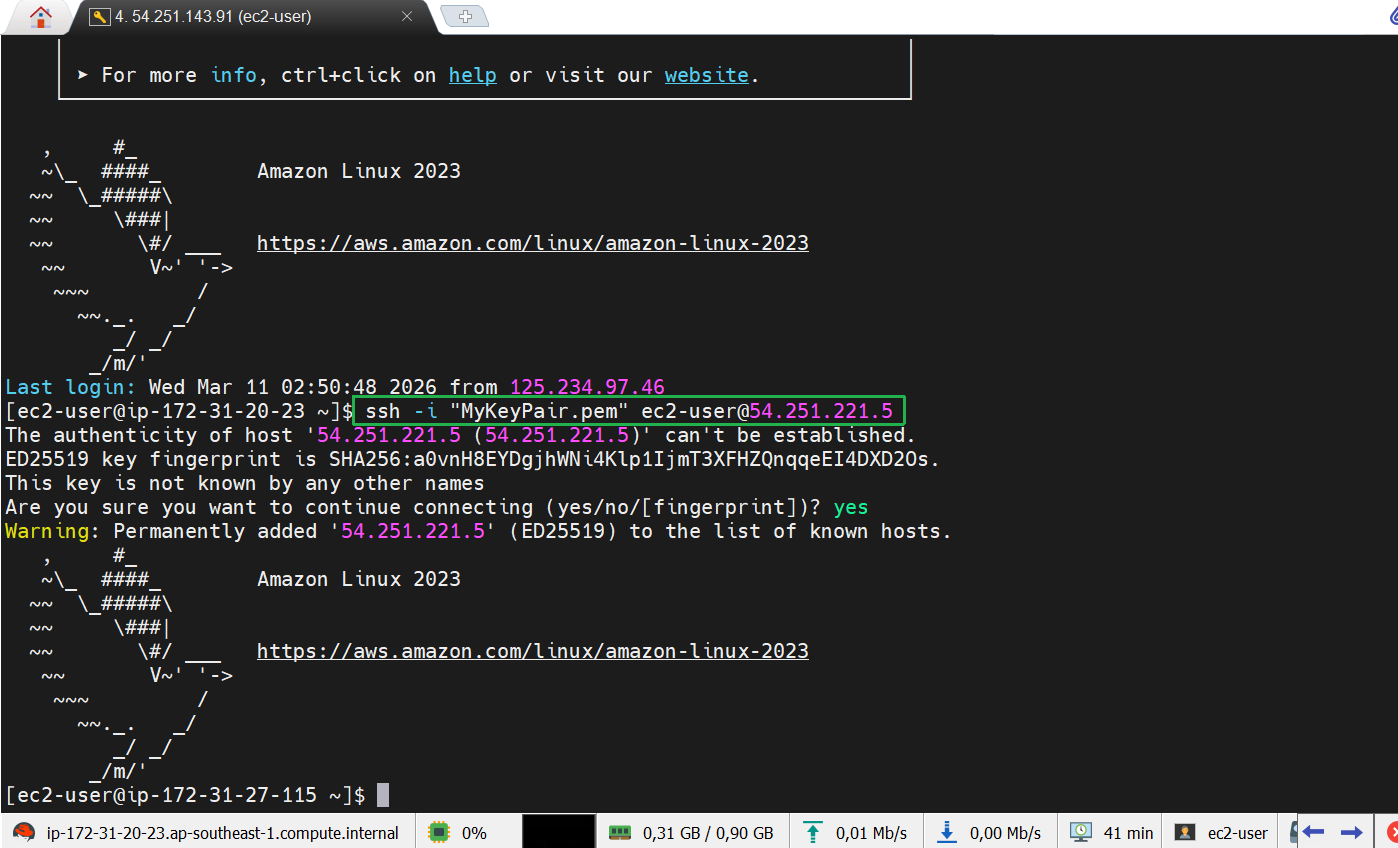
- Sau khi hoàn thành, terminate instance:
aws ec2 terminate-instances --instance-ids <Instance ID>
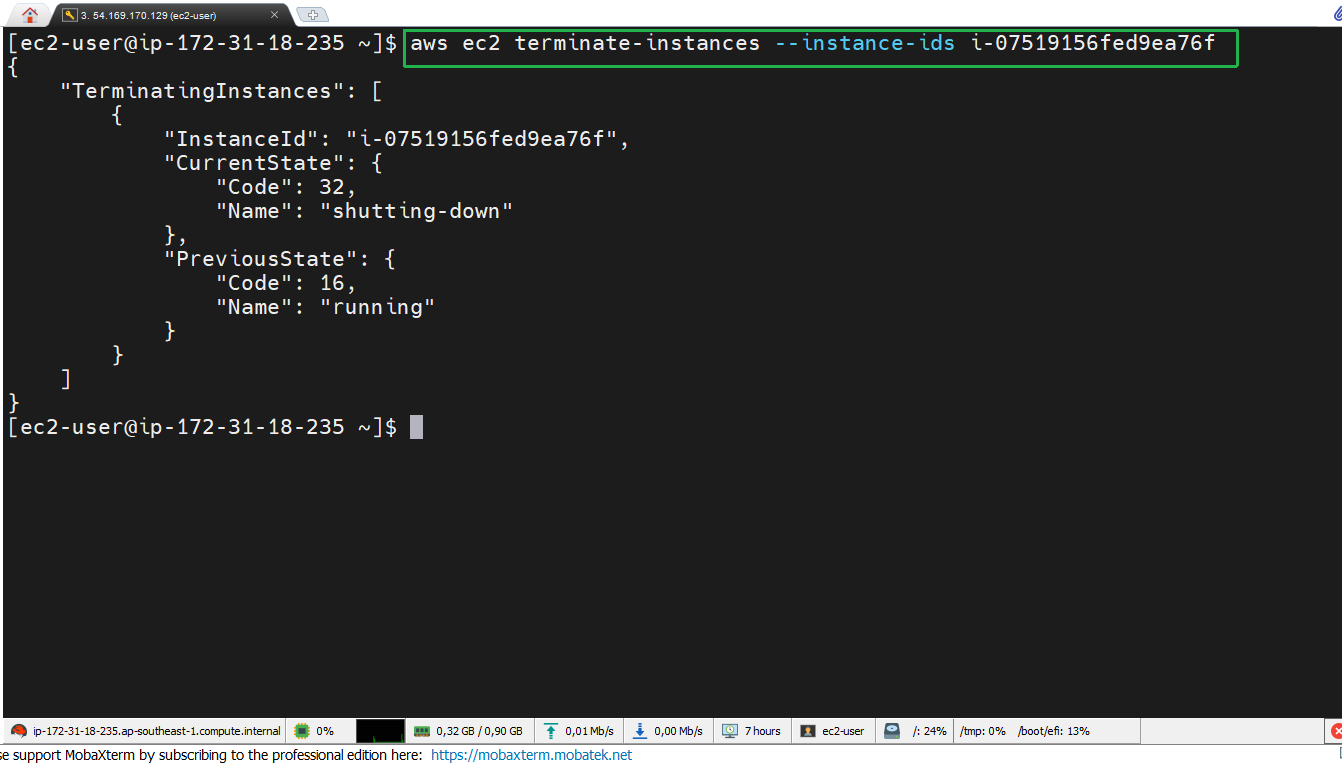
- Sau 2-3 phút, kiểm tra lại trạng thái instance:
aws ec2 describe-instances --instance-id <Instance ID> --query "Reservations[*].Instances[*].State.Name"
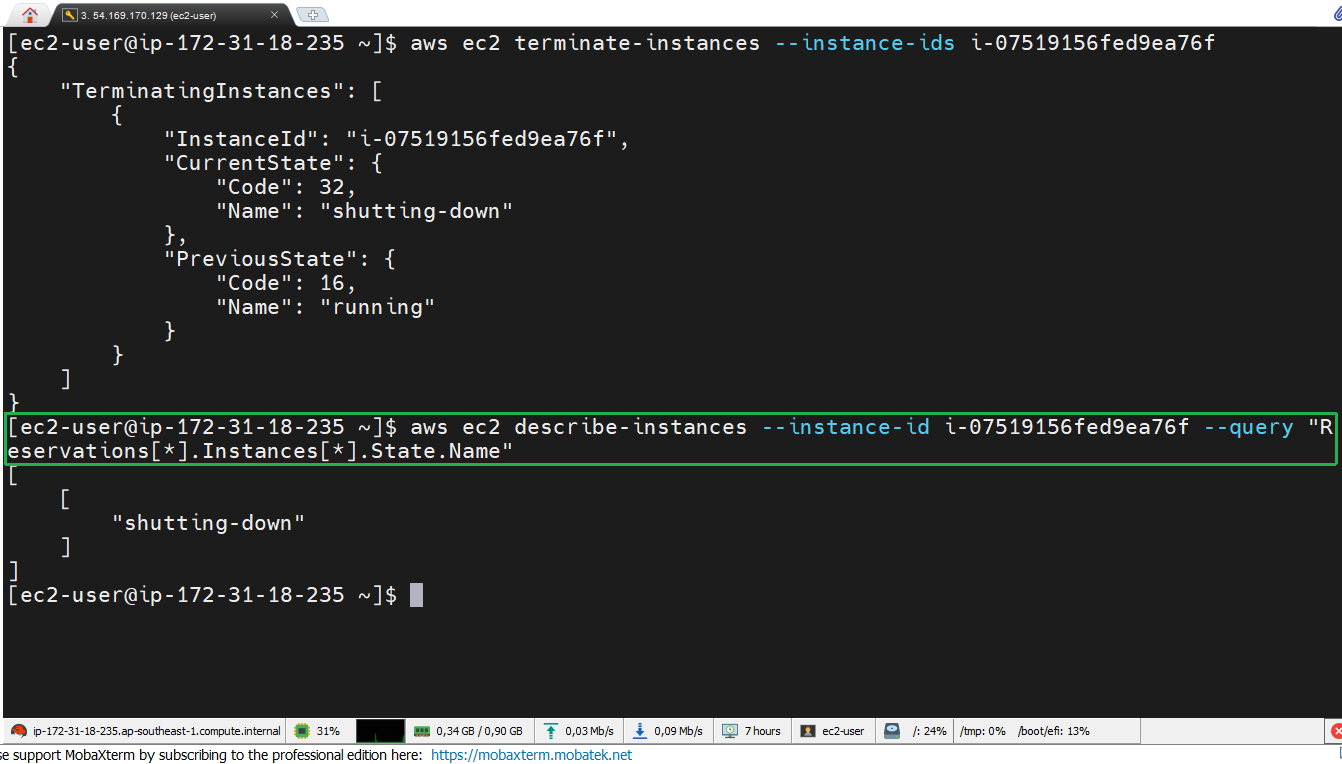
Lưu ý: Hãy bảo mật key pair của bạn cẩn thận và xóa nó khi không sử dụng.